
De autorisatiematrix voor scholen: wie mag bij welke leerling- en personeelsgegevens
Een autorisatiematrix legt in een overzicht vast wie binnen jouw school toegang heeft tot welke gegevens: van het leerlingvolgsysteem tot de mailbox van een docent. Zonder die matrix regel je toegang vaak losjes, en dat levert risico’s op zodra een leerling van school wisselt of een medewerker uit dienst gaat. Hieronder lees je wat een autorisatiematrix is, waarom hij voor scholen moet kloppen, en hoe je er zelf een opstelt en actueel houdt.
Wat is een autorisatiematrix?
Een autorisatiematrix is een overzicht dat per rol vastlegt welke toegang iemand heeft tot de systemen van je school: wat een leerling mag zien, wat een docent mag aanpassen, en wat voorbehouden blijft aan de ICT-afdeling. Andere namen die je tegenkomt zijn rechtenmatrix en rollenmatrix: de kern blijft hetzelfde.
Op een school komen die rollen en systemen snel bij elkaar: een leerlingvolgsysteem, een roosterpakket, een digitale leeromgeving, een mailomgeving. Zonder vastgelegde matrix bepaalt niemand structureel wie waar bij mag, en dat merk je pas als het misgaat: een oud-leerling die nog kan inloggen, of een ouder die per ongeluk gegevens van een ander kind ziet.
Zo’n matrix brengt dat overzicht aan voor je ICT-afdeling én voor je schoolbestuur: wie mocht wat, sinds wanneer, en op basis waarvan. Dat is prettig in het dagelijks beheer, en onmisbaar op het moment dat je bij een controle of een datalek moet kunnen aantonen dat de toegang goed geregeld was.
Waarom een autorisatiematrix voor scholen moet kloppen
Een autorisatiematrix is niet alleen een intern ordeningsmiddel. Twee kaders maken het vastleggen en bijhouden ervan meer dan een keuze: de AVG, waarbij de toezichthouder er al bij een laag risiconiveau om vraagt, en het Normenkader Informatiebeveiliging en Privacy voor het onderwijs.
De AVG verplicht nadenken over wie toegang heeft
De Autoriteit Persoonsgegevens schrijft dat een organisatie al bij een vrij laag risiconiveau een autorisatiematrix moet voeren: “Voer een autorisatiematrix in”. Voor een school is dat geen formaliteit. In het leerlingvolgsysteem staan gegevens van minderjarigen, en de AVG vraagt dat je kunt aantonen wie daar wanneer bij mag en waarom.
Het Normenkader vraagt om een vastgelegde matrix
Het Normenkader Informatiebeveiliging en Privacy voor het onderwijs gaat in drie domeinen over wie toegang heeft tot welke systemen. Dat zijn domein 4, Personeelsbeheer, domein 10, Identity- en accessmanagement, en domein 11, Securitymanagement. Bij domein 10 schrijft Kennisnet dat een school procedures moet hebben “die tijdige initiatie en update in de autorisatiematrices voor alle toepassingen regelen.” Op onze pagina over het Normenkader lees je hoe deze drie domeinen in elkaar steken, en wat NIVO daarin voor je school doet.
Voorbeeld van een autorisatiematrix voor een school
Hieronder staat een voorbeeld van hoe een autorisatiematrix voor een school eruit kan zien. Het is een illustratie: welke rechten en koppelingen een school feitelijk heeft, verschilt per onderwijsorganisatie.
| Rol | Magister / Somtoday | ParnasSys | Zermelo | Microsoft 365 / Entra | AFAS | TOPdesk |
|---|---|---|---|---|---|---|
| Leerling | Toegang | Geen toegang | Toegang | Toegang | Geen toegang | Geen toegang |
| Docent | Toegang | Toegang | Toegang | Toegang | Geen toegang | Toegang |
| Ouder / verzorger | Toegang | Geen toegang | Toegang | Geen toegang | Geen toegang | Geen toegang |
| Bovenschools beheerder | Beheerrechten | Beheerrechten | Beheerrechten | Beheerrechten | Toegang | Toegang |
| Administratie / ICT | Beheerrechten | Beheerrechten | Beheerrechten | Beheerrechten | Beheerrechten | Beheerrechten |
Dat deze matrix overzichtelijk blijft, heeft een reden. Bij NIVO zijn de bronsystemen leidend, zoals Magister voor leerlingen en AFAS voor medewerkers. Tijdens de implementatie legt de school daar de rollen en rechten vast. Verandert er daarna iets in een bronsysteem, dan geeft NIVO die wijziging direct door aan de andere systemen. Zo hoeft de matrix niet voor elk systeem apart te worden bijgehouden.
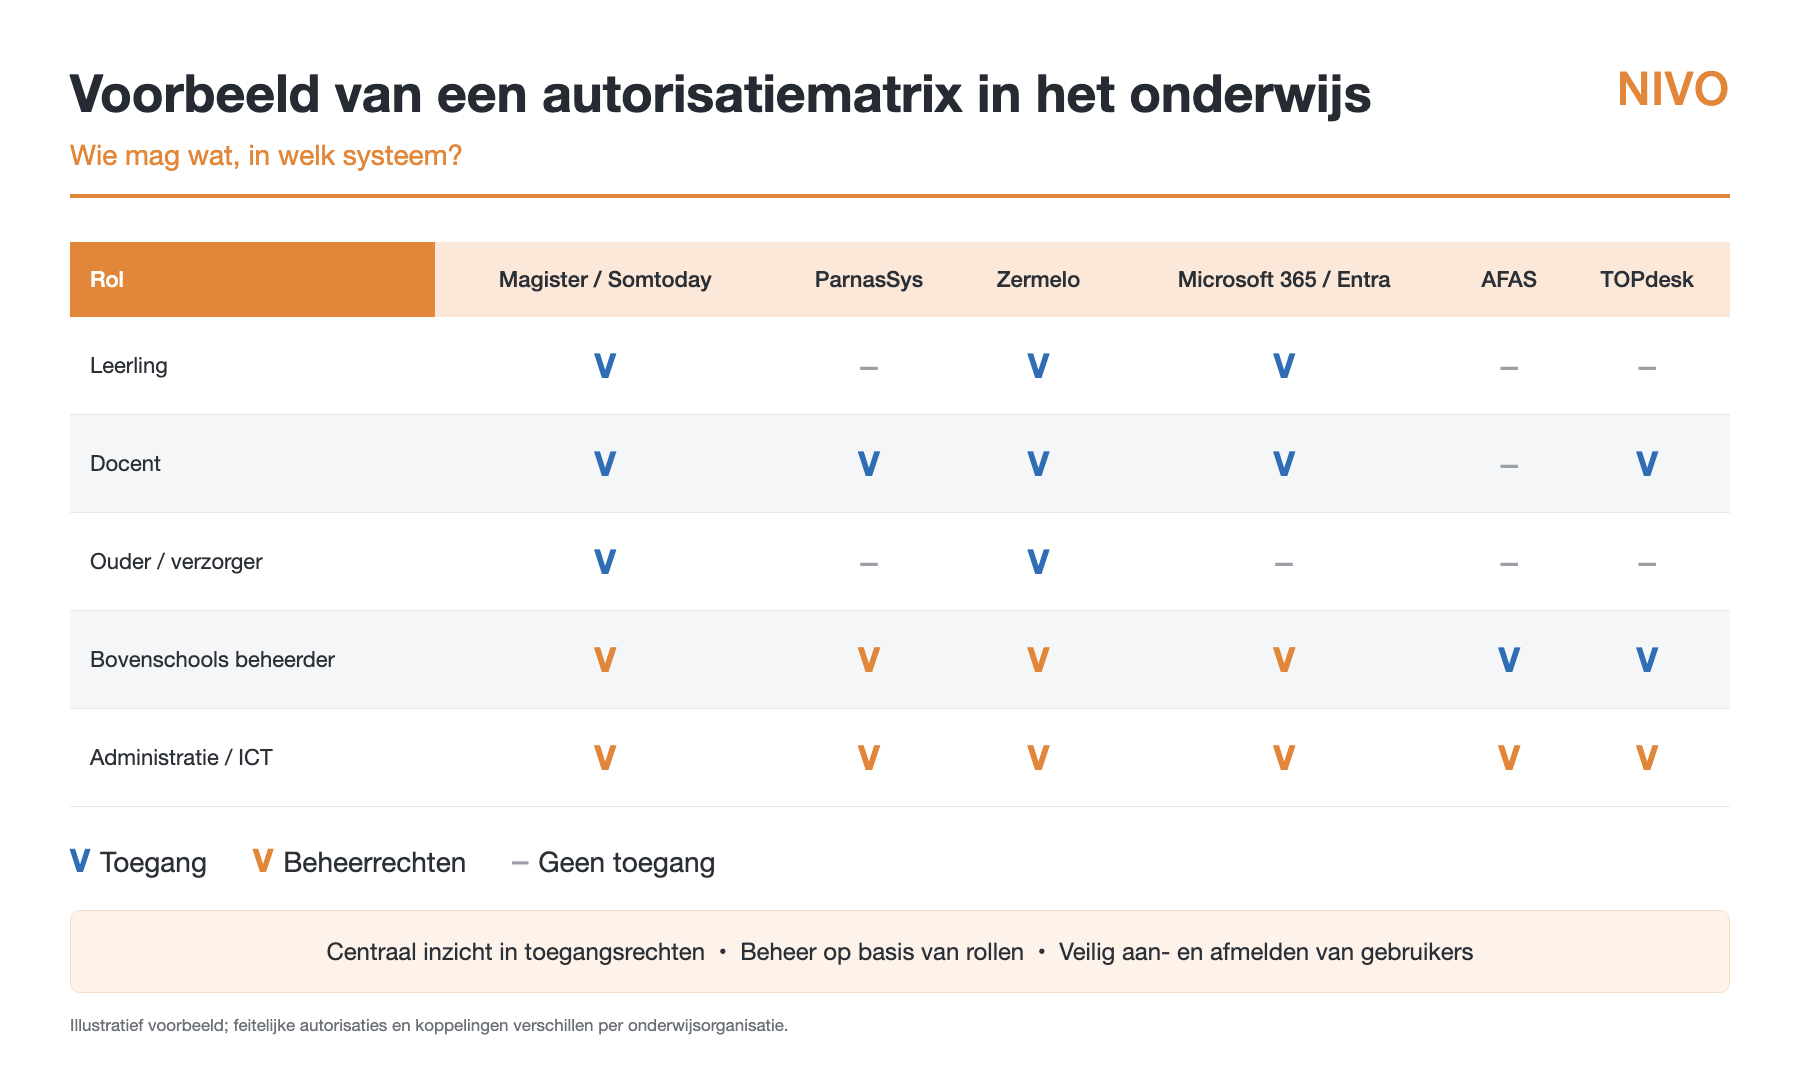
Deze matrix staat ook als afbeelding op de pagina, zodat je hem in een oogopslag kunt bekijken of delen met je schoolbestuur.
Een autorisatiematrix opstellen
Een autorisatiematrix opstellen hoeft geen ingewikkeld project te zijn. De meeste scholen doorlopen hetzelfde stramien, van rollen in kaart brengen tot de matrix daadwerkelijk vastleggen. Werk je met NIVO, dan lopen we dit samen met je door in de implementatiegesprekken en met de inventarisatieformulieren.
- Breng de rollen in kaart die binnen je school voorkomen: leerling, docent, ouder of verzorger, bovenschools beheerder, administratie of ICT.
- Inventariseer de bronsystemen waar elke rol mee werkt, zoals je leerlingvolgsysteem, roosterpakket en mailomgeving.
- Bepaal per combinatie van rol en systeem het toegangsniveau: toegang, beheerrechten of geen toegang.
- Leg de matrix vast in een document dat je kunt delen met je schoolbestuur en ICT-afdeling, bijvoorbeeld als bijlage bij je informatiebeveiligingsbeleid.
- Koppel de matrix aan je in-, door- en uitstroomproces, zodat wijzigingen in rollen automatisch doorwerken in de toegang.
- Plan een vast moment in het jaar om de matrix te controleren en bij te werken.
Een autorisatiematrix actueel houden
Een autorisatiematrix is nooit af. Rollen veranderen: een leerling gaat naar een andere klas, een docent wisselt van vak, een medewerker verlaat de school. Het NCSC adviseert om de rechtenindeling minimaal jaarlijks te toetsen. Het Normenkader vraagt iets vergelijkbaars: periodiek vergelijken wat iemand feitelijk aan toegang heeft met wat de toegangsregels voorschrijven, en bijsturen waar dat niet meer klopt.
Bij NIVO loopt dit via ons IDU-proces: zodra een leerling of medewerker in-, door- of uitstroomt, werkt de matrix automatisch mee, zonder dat iemand dit handmatig hoeft bij te houden.
Hoe NIVO dit voor je school automatiseert
Een autorisatiematrix op papier is een goed begin, maar blijft kwetsbaar zolang iemand hem handmatig moet bijhouden. NIVO vertaalt de matrix naar een werkend systeem: zodra een leerling, medewerker of ouder wordt aangemeld in je bronsystemen, past NIVO de toegang in de doelsystemen automatisch aan. Op de pagina over onze oplossing lees je hoe dat in zijn werk gaat. Bij De Passie zie je in de referentiecase hoe een school het Normenkader met NIVO heeft ingevuld. Meer dan 135 scholen, samen goed voor zo’n 500.000 identiteiten van leerlingen, ouders en medewerkers, gingen je al voor. Zij hoeven niet meer zelf bij te houden wie waar nog toegang toe heeft: dat werk is naar NIVO verschoven.
Wil je eerst meer weten over NIVO als geheel? Kijk op de website van NIVO. Of neem vandaag nog contact met ons op, dan denken we graag met je mee over de autorisatiematrix van jouw school.
Veelgestelde vragen
Wat is het verschil tussen een autorisatiematrix, rechtenmatrix en rollenmatrix?
In de praktijk worden deze drie termen door elkaar gebruikt voor hetzelfde document. Autorisatiematrix is de meest gangbare term in AVG- en Normenkader-context, rechtenmatrix hoor je vaker in overheids- en beveiligingscontext, en rollenmatrix legt de nadruk op de rol in plaats van op het recht zelf. Welke term je gebruikt maakt voor de inhoud niet uit.
Is een autorisatiematrix verplicht voor scholen?
Niet letterlijk bij naam, maar in de praktijk wel. De Autoriteit Persoonsgegevens schrijft dat een organisatie al bij een vrij laag risiconiveau een autorisatiematrix moet voeren, en een school die leerling- en personeelsgegevens verwerkt valt daaronder. Ook het Normenkader IBP vraagt in domein 10 om procedures die de autorisatiematrices voor alle toepassingen tijdig bijwerken, en gaat in domein 4 en 11 over het intrekken van rechten en veilig inloggen.
Hoe vaak moet je de autorisatiematrix bijwerken?
Het NCSC (Nationaal Cyber Security Centrum) adviseert om de rechtenindeling minimaal jaarlijks te toetsen. Bij veel wisselingen in rollen, zoals rond een jaarovergang, is vaker verstandig. Op een school verandert er elk schooljaar veel: leerlingen stromen in en uit, docenten krijgen andere klassen en medewerkers wisselen van functie.
Wat is de betekenis van autorisatie?
Autorisatie is het toekennen van rechten aan een gebruiker: wat iemand mag zien of doen binnen een systeem. Het is de stap die volgt nadat iemands identiteit is vastgesteld. In een autorisatiematrix leg je die rechten per rol vast, zodat voor elke combinatie van gebruiker en systeem duidelijk is wat wel en niet mag.
Meer weten over NIVO? Bel 088-2356000, mail naar info@idfocus.nl of bekijk de contactmogelijkheden.